/ BLOG
Ältere Artikel
Hier finden Sie ältere Beiträge. Alle Artikel bleiben durchsuchbar und unter ihrer bisherigen Adresse erreichbar.
64 Treffer
Veeam 13.1.1 ist die Upgrade-Baseline
Backup und RecoveryDer erste 13.1-Hotfix behebt mehrere Upgradefehler; Releasewahl, Vorprüfung, Rollback und Restoretest gehören in denselben Change.
Storage-Dichte vergrößert die Failure Domain
Virtualisierung und StorageDells 9,83 PB in 2U sparen Rackfläche, verändern aber Rebuild-Risiko, Kühlung, Service und Recovery-Nachweis.
Erfolgreiche Logins brauchen den richtigen Audit-Kanal
SQL-Server-BetriebJeden erfolgreichen Login ins Error Log zu schreiben kann Vorfälle verdecken; Kanal, Filter, Retention und Verantwortung müssen dem Nachweisziel folgen.
Partition Maintenance braucht Scope-Nachweis
SQL-Server-BetriebEine Regression mit Ganzindex-Arbeit statt Partitionswartung zeigt, warum erzeugte Befehle, Logwachstum und Toolversion gemeinsam geprüft werden müssen.
CHECKDB-Jobs können RESOLVING-Datenbanken überspringen
SQL-Server-BetriebEin Maintenance-Solution-Fix macht deutlich, dass erfolgreiche Integritätsjobs keine geprüfte Datenbankliste garantieren.
AG RESOLVING kann Backup-Lücken verbergen
SQL-Server-BetriebEin Ola-Hallengren-Fix zeigt, warum Availability-Group-Zustände und Sicherungsnachweise pro Datenbank gemeinsam überwacht werden müssen.
TempDB Shrink ist eine Notfallmaßnahme
SQL-Server-BetriebErzwungene TempDB-Verkleinerung in dbatools macht Shrink nicht zur Wartungsroutine; Ursache, Nutzung, Zielgröße und erneutes Wachstum bleiben entscheidend.
SQL Extended Protection beginnt mit dem SPN-Inventar
SQL-Server-Betriebdbatools-Unterstützung für Accepted SPNs erleichtert die Automation, doch Aliase, Listener, TLS, CBT und Clientkompatibilität bestimmen den sicheren Rollout.
Windows Server 2022 verliert Mainstream Support
InfrastrukturstrategieDas Ende des Mainstream Supports im Oktober ist kein EOL, verändert aber Feature-Fixes, Supportannahmen, Hotpatch-Planung und Anwendungs-Lifecycle.
Eine Log-Shipping-Secondary ohne Neuaufbau ergänzen
SQL-Server-BetriebNeue dbatools-Unterstützung erleichtert eine zusätzliche Log-Shipping-Secondary, doch Initialisierung, Jobs, Monitoring und RPO benötigen weiterhin Ende-zu-Ende-Belege.
Copy-only-Backups können PITR-Annahmen brechen
SQL-Server-BetriebEin dbatools-Restore-Fix zeigt, warum gültige Copy-only-Backups, Differentialbasen, Logketten und STOPAT-Recovery als ein gemeinsamer Point-in-Time-Pfad getestet werden müssen.
Ein vSAN-Hardware-Refresh braucht eine Migrationsentscheidung
Virtualisierung und StorageHosttausch im bestehenden vSAN-Cluster und Aufbau eines neuen Clusters erzeugen unterschiedliche Risiken für Rebuild, Resilienz, Rückweg und Kapazität.
Windows iSCSI Target ist Storage und Angriffsfläche
Sicherheit und IdentitätDie Windows-iSCSI-Target-Schwachstelle vom August verlangt Storage-Pfadinventar, Initiatorzuordnung, Failovervalidierung und Security-Patching in einem Wartungsplan.
PowerShell-Patching gehört auf jeden Automation Host
Sicherheit und IdentitätDrei PowerShell-Schwachstellen vom August machen Runtime-Erkennung, Parallelversionskontrolle, Modultests und unabhängiges Servicing auf Automation Hosts notwendig.
Entra Connect bleibt ein Tier-0-Server
Sicherheit und IdentitätDie Entra-Connect-Schwachstelle vom August verbindet lokale Sync-Versionen, Staging-Nodes, Servicekonten und privilegierte Upgradepfade zu einer Tier-0-Kontrolle.
ESXCLI 9.1 kann alte Automatisierung brechen
Virtualisierung und StorageESXCLI 9.1 modernisiert Installation, Python-Support, Zertifikatsprüfung und Logging, doch jede Verbesserung kann etablierte VMware-Administrationspfade unterbrechen.
LDAPS schützt nicht den LDAP-Parser
Sicherheit und IdentitätZwei LDAP-RCE-Korrekturen vom August zeigen, dass Transportverschlüsselung, Serverpatching, Anwendungsinventar und Protokolltests verschiedene Teile des Directory-Risikos abdecken.
Domain Controller brauchen ein eigenes Change-Fenster
Sicherheit und IdentitätDie AD-DS-Schwachstelle vom August zeigt erneut, warum Domain Controller standortbezogene Patchringe, Replikationsbelege und Authentifizierungstests benötigen.
Legacy-WDS-TFTP bleibt eine RCE-Angriffsfläche
Sicherheit und IdentitätEine kritische WDS-TFTP-Schwachstelle vom August verlangt einen Bestand der Deployment-Server, echte PXE-Tests und die Entfernung nicht mehr benötigter Rollen.
DHCP-Failover braucht einen Security-Patchablauf
Sicherheit und IdentitätDie Windows-DHCP-Schwachstelle vom August verbindet Relay-Pfade, Failover-Zustand, Autorisierung und Lease-Kontinuität zu einem gemeinsamen Sicherheitsverfahren.
Windows 10 LTSC 2021 wird zur bezahlten Ausnahme
InfrastrukturstrategieDas nahende Supportende von Windows 10 Enterprise LTSC 2021 macht jede verbleibende Installation zu einer Migrations-, Hardware-, Anwendungs- oder ESU-Entscheidung.
Windows-DNS-Rollen brauchen eine eigene Patchklasse
Sicherheit und IdentitätVier RCE-Korrekturen vom August machen Windows-DNS-Server und DNS-Domain-Controller zu einer eigenen Infrastruktur-Patchklasse mit festem Validierungsablauf.
VCF-Upgrades von 5.2 auf 9.1 beginnen mit Bereitschaft
Virtualisierung und StorageDer VCF-Upgradepfad macht DNS-Hygiene, Credential-Regeln, Management-Service-Änderungen, Kapazität und Rückwegbelege zu Voraussetzungen des Wartungsfensters.
MCP-Kataloge brauchen Plattform-Governance
InfrastrukturstrategieEin kuratierter MCP-Katalog macht KI-Werkzeuge auf OpenShift bereitstellbar, doch Provenienz, Credentials, Netzreichweite, Lifecycle und Entfernung bleiben Plattformverantwortung.
Intunes agentische Identität verändert das Richtlinienvertrauen
Sicherheit und IdentitätDer Wechsel des Intune Policy Configuration Agent zu einer Entra-Agentenidentität verändert die Prüfung von Berechtigungen, Auditaktivität und Störungsverantwortung.
Satellite-Capsule-Skalierung ist eine Topologieentscheidung
InfrastrukturstrategieRed Hat Satellite Capsule Server verbessern Skalierung und Lokalität nur, wenn Content-Fluss, Netzgrenzen, Kapazität und Ausfallverantwortung gemeinsam entworfen werden.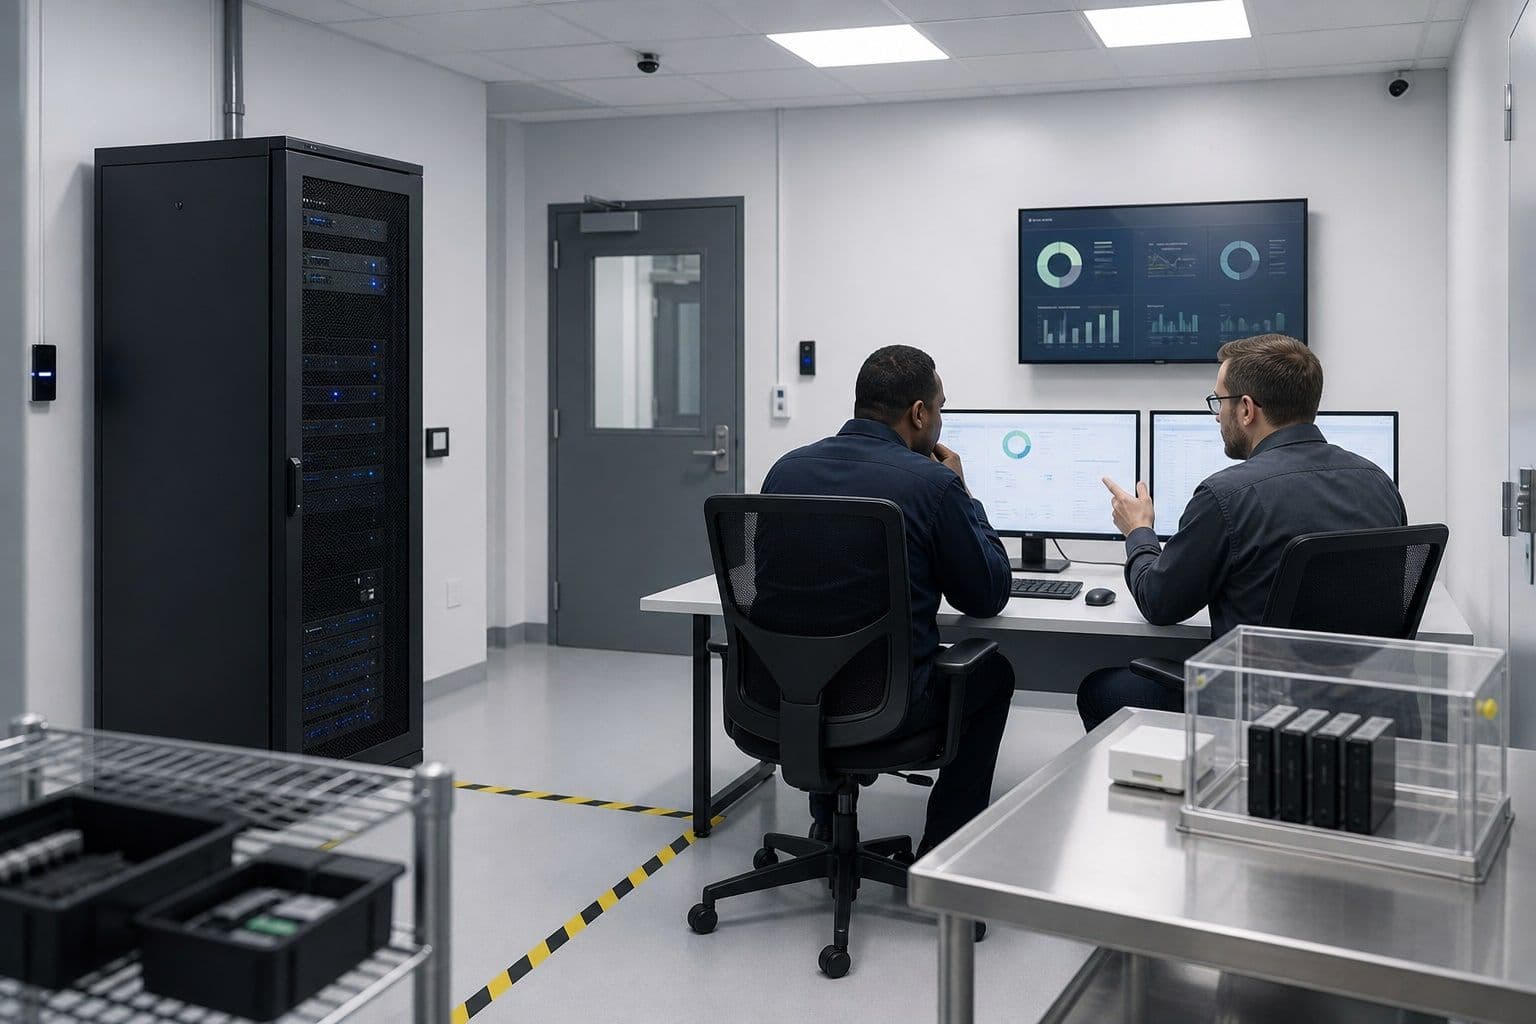
Cyber Recovery braucht einen isolierten Clean Room
Backup-ArchitekturModerne Wiederherstellung muss saubere Workloads prüfen und Infrastruktur mit Security koordinieren, bevor Systeme in die Produktion zurückkehren.
Neue Intune-Rechte in Microsoft 365 brauchen ein Audit
InfrastrukturstrategieDer August-Rollout kann zu Doppelzahlungen oder unkontrollierter Aktivierung führen, wenn Lizenzbestand, RBAC und betriebliche Nutzung nicht gemeinsam geprüft werden.
KI-ausgeführte Linux-Kommandos brauchen drei Kontrollschichten
InfrastrukturstrategieRed Hats Vorschau für geschützte Kommandoausführung zeigt: KI-gestützter Linux-Betrieb braucht Richtlinienprüfung, menschliche Freigabe und Laufzeitisolation.
Trusted Launch für Hyper-V ist ein Grenztest
Virtualisierung und StorageDie Windows-Server-Vorschau bringt Secure Boot und geschützten vTPM-Status zu lokalen Hyper-V-VMs, doch Migrations- und Verwaltungslücken bestimmen den sicheren Testbereich.
Die Entra-Cloud-Sync-Migration beginnt mit Eignung
Sicherheit und IdentitätMicrosofts mandantenspezifische Übergangshinweise machen die Cloud-Sync-Prüfung aktuell, doch komplexe Hybrid-Identität darf erst nach belegter Topologie- und Funktionsabdeckung umziehen.
Agentenloses Inventar braucht trotzdem ein Vertrauensmodell
InfrastrukturstrategieRed Hat Discovery kann abgeschottete Bestände ohne dauerhafte Agents erfassen, doch Credentials, Netzreichweite, Datenlücken und Scan-Verantwortung bleiben Designaufgaben.
Defender Controlled Configuration braucht eine Autorität
Sicherheit und IdentitätDie Intune-Vorschau kann Defender-Drift nur reduzieren, wenn GPO, ConfigMgr, Skripte, Intune und MDE ihre Zuständigkeiten eindeutig teilen.
Registry-Inventar in Intune ohne Remediation-Skripte
InfrastrukturstrategieRegistry-Inventarisierung kann viele reine Leseskripte ersetzen, wenn Datenverantwortung, Umfang, Datenschutz und Abfragedisziplin vorher feststehen.
Kerberos-RC4-Enforcement braucht einen Anwendungsbestand
Sicherheit und IdentitätDas Kerberos-Enforcement vom Juli macht alte Dienstkonten, Appliances und plattformübergreifende Integrationen zum Kompatibilitätstest für Active-Directory-Teams.
Passkeys vor dem Ende von SMS und Sprachanrufen
Sicherheit und IdentitätMicrosofts Passkey-Rollout im September macht die Bestandsaufnahme von Authentifizierungsmethoden, die Registrierungsbereitschaft und klare Supportverantwortung zur unmittelbaren Entra-Aufgabe.
Cloud-Redundanz endet an gemeinsamen Ausfalldomänen
Backup und WiederherstellungDer Google-Cloud-Ausfall in europe-west4 vom Juli 2026 zeigt, warum zwei Einspeisungen, Notstrom und eine Cloud-Zone trotzdem genug gemeinsame Infrastruktur besitzen können, um zusammen auszufallen.
Automatic Plan Correction braucht Leitplanken auf Abfrageebene
SQL-Server-BetriebMicrosofts aktuelle Hinweise zu sp_configure_automatic_tuning zeigen, wie DBAs die automatische Plankorrektur beibehalten, einzelne Sonderfälle ausnehmen und diese Grenze nachvollziehbar betreiben können.
VCF 9.1 macht VMware-Observability anschlussfähiger
Virtualisierung und StorageVCF 9.1 stellt Echtzeitmetriken über PromQL und Standardschnittstellen bereit. Damit lässt sich der VMware-Betrieb in ein übergreifendes Observability-Modell einbinden, statt nur ein weiteres isoliertes Dashboard zu erhalten.
Juni-Updates für Windows machen Wiederherstellungsbereitschaft zur Patch-Voraussetzung
Sicherheit und IdentitätMicrosofts Windows-Server-Updates vom Juni 2026 zeigen, warum Patchen inzwischen auch die Bereitschaft zur BitLocker-Wiederherstellung, Prüfungen der WSUS-Sichtbarkeit und den Nachweis umfassen muss, dass sich der Updatepfad auch unter Druck betreiben lässt.
SQL-Server-Fehler 7416: Das Sicherheitsupdate, das Verbindungsserver lahmlegte
SQL-Server-BetriebDie SQL-Server-Wartung legt inzwischen ein Risiko bei Verbindungsservern offen, das häufig in Anwendungspfaden verborgen bleibt: MSDASQL-Definitionen mit Providerzeichenfolgen können für Anmeldungen ohne sysadmin-Rechte fehlschlagen, obwohl die Zuordnungen korrekt aussehen.
Anthropics Bewertungsvorsprung ist ein Infrastruktursignal
InfrastrukturstrategieAnthropics Series-H-Finanzierungsrunde über 65 Milliarden US-Dollar bei einer Bewertung von 965 Milliarden US-Dollar ist mehr als eine weitere Schlagzeile zur KI-Finanzierung. Sie zeigt, wie schnell sich der Wettbewerb um führende KI-Modelle in Richtung Unternehmenseinsatz, Rechenzugang und betriebliches Vertrauen verschoben hat.
KI-Sicherheit verkürzt das Patchfenster
Sicherheit und IdentitätOpenAI Daybreak, Microsoft MDASH und der Verizon DBIR 2026 weisen auf dasselbe betriebliche Problem hin: Die Erkennung von Schwachstellen beschleunigt sich schneller, als viele Patch- und Validierungsprozesse sie verarbeiten können.
Veeam v13.1 macht Identitätswiederherstellung zum Backup-Thema
Backup-ArchitekturVeeam Data Platform v13.1 ist weniger als weiteres Funktionsrelease relevant, sondern vielmehr als Signal dafür, dass Wiederherstellung inzwischen Identität, Sicherheitslage und betrieblichen Kontext einschließen muss.
KI-Rechenzentren werden zu Teilnehmern im Stromnetz
InfrastrukturstrategieDas jüngste Rechenzentrumssignal besteht nicht nur darin, dass KI mehr Strom benötigt. NERC, PJM, Dell und aktuelle Branchenberichte zeigen, dass dichte Rechenleistung inzwischen als Teil des Netzverhaltens, der Anlagengestaltung und der betrieblichen Verantwortung geplant werden muss.
Natives NVMe ist eine Betriebsentscheidung für Windows Server
Windows-Server-SpeicherTests zu nativem NVMe unter Windows Server im März und April 2026 zeigen echte Vorteile im Lesepfad. Die betriebliche Frage bleibt jedoch, wo der neue Speicherstack in der Produktion hingehört.
Hotpatching benötigt weiterhin einen Neustartplan
Windows-Server-BetriebDer Hotpatch-Zyklus von Windows Server im März und April 2026 zeigt den tatsächlichen Wert seltenerer Neustarts, aber auch, warum Baseline-Monate und außerplanmäßige Korrekturen weiterhin diszipliniert geplant werden müssen.
Veeam und HPE Morpheus zeigen: Das Backup muss dem Hypervisor folgen
Backup-ArchitekturVeeams Unterstützung für HPE Morpheus VM Essentials vom März 2026 zeigt, warum die Backup-Architektur nicht länger davon ausgehen kann, dass eine einzige Virtualisierungsplattform jede Arbeitslast trägt.
Die Private Cloud wird zur Betriebsgrenze
InfrastrukturstrategieDas jüngste Signal zur Private Cloud ist keine Rückkehr zum alten Rechenzentrumsdenken. VCF 9.1, IBM Sovereign Core und Azure Local weisen auf Infrastruktur hin, die nachweisen kann, wo KI läuft, wer sie kontrolliert und wie sie gesteuert wird.
KI macht Speicher-Tiering zur Betriebsentscheidung
InfrastrukturstrategieDas Speichersignal des Jahres 2026 lautet weder, dass Flash Festplatten ersetzt, noch, dass Kapazität allein gewinnt. KI zwingt Teams dazu, klarere Pfade für heiße, warme und geschützte Daten zu entwerfen, bevor der Beschaffungsdruck diese Entscheidung übernimmt.
SQL Server 2025 unter Linux ist eine Plattformentscheidung
SQL-Server-BetriebDie Linux-Releaseinformationen vom April 2026 zu SQL Server 2025 machen Plattformunterstützung zum Teil der Datenbankentscheidung: RHEL 10 und Ubuntu 24.04 sind aktuelle Pfade, während SLES für SQL Server 2025 nicht mehr unterstützt wird.
SQL-Server-Patching ist eine Produktionsdisziplin
SQL-Server-BetriebMicrosofts Sicherheits- und CU-Releases vom April 2026 für SQL Server 2025 erinnern daran, dass Datenbank-Patching keine Kalenderaufgabe ist. Es benötigt Kenntnis der Arbeitslast, eine HA-Reihenfolge und einen getesteten Rollbackpfad.
Infrastruktur ist wieder langweilig – und genau das ist die eigentliche Geschichte des Jahres 2026
InfrastrukturstrategieDer April 2026 lieferte eine nützlichere Infrastrukturlehre als jeder Hype-Zyklus: Identitäts-Patching, Boot-Vertrauen, SQL-Sicherheit und Planung zum Supportende treffen am selben Punkt zusammen – dem Produktionsrisiko.
VMware ist nicht länger nur eine Hypervisorentscheidung
VirtualisierungsstrategieDie VMware-Partneränderungen vom März und April 2026 sind relevant, weil sie Virtualisierung aus einem einfachen Funktionsvergleich in die schwierigere Frage nach Anbieterkonzentration, Supportkontinuität und der Geschwindigkeit verschieben, mit der Arbeitslasten bei einer Änderung des Geschäftsmodells umziehen können.
KI-Infrastruktur hat ein Stromproblem, kein Modellproblem
InfrastrukturstrategieDie wichtigste Infrastrukturgeschichte im April 2026 ist keine weitere Modellveröffentlichung. Es ist die Tatsache, dass KI-Nachfrage Stromversorgung, Kühlung und Genehmigungen auf den kritischen Pfad realer Plattformentscheidungen drängt.
Veeams CVEs vom März erinnern daran, dass Backup ein Tier-1-System ist
Backup-ArchitekturVeeams Sicherheitshinweise vom 12. März 2026 und der Resilienzbericht vom 14. April weisen auf dieselbe betriebliche Lehre hin: Backup-Plattformen können nicht als passive Versicherung behandelt werden, weil sie heute unmittelbar im Wirkungsbereich realer Produktionsrisiken liegen.
Warum Kontrolle über das Rechenzentrum wieder wichtig ist
InfrastrukturstrategieJüngste Signale von VMware, Microsoft und Veeam weisen in dieselbe Richtung: Teams investieren wieder in die Kontrolle über Rechenzentren und Private Clouds, weil Unterstützbarkeit, Wiederherstellung und Platzierung von Arbeitslasten weiterhin klarere Verantwortung erfordern, als allgemeine Plattformnarrative zulassen.
Der größte IT-Mythos: Die Zukunft war nie ausschließlich Cloud
InfrastrukturstrategieDer dauerhafte Fehler in der Infrastrukturstrategie war nie die Cloud selbst, sondern die Annahme, jede Arbeitslast müsse auf derselben Plattform landen.
SQL Server 2025 und Always On: Was für echte HA-Umgebungen zählt
SQL Server 2025SQL Server 2025 führt mehrere Änderungen ein, die für Always-On-Bestände unmittelbar relevant sind, insbesondere bei lesbaren sekundären Replikaten, Nebenläufigkeitsverhalten und tempdb-Steuerung.
Object First und Veeam: Was ein unveränderliches Backup-Design tatsächlich lösen sollte
Backup-ArchitekturUnveränderlicher Speicher wird erst dann nützlich, wenn er den Veeam-Betrieb vereinfacht, statt Backup-Teams mit zusätzlicher Speicherkomplexität zu belasten. Object First ist interessant, weil das Unternehmen versucht, Unveränderlichkeit zur Standardform der Plattform zu machen.
Unveränderlichkeit ohne betrieblichen Ballast
Backup-ArchitekturEin unveränderliches Backup-Design wird erst dann nützlich, wenn es unter Wiederherstellungsdruck schnell, verständlich und glaubwürdig bleibt. Gute Entwürfe verringern betriebliche Komplexität, statt weitere Backup-Mythen hinzuzufügen.
SQL-Server-Leistung in realen Umgebungen
SQL ServerLeistungsarbeit wird nützlicher, wenn sie mit Nebenläufigkeit, Resilienz und Betriebsverhalten statt mit isolierten Tuningaufgaben verknüpft wird. Stabile Systeme entstehen gewöhnlich durch gute Abwägungen und nicht durch heroisches Abfragetuning.