Dell DSA-2026-327 aktualisiert PowerVault ME5 wegen Schwachstellen in mehreren eingebetteten Komponenten. Ein Appliance-Label befreit HTTP-, TLS-, Runtime- und Datenbankabhängigkeiten nicht vom Patch-Lifecycle.
Bedeutung für den Betrieb
Inventarisiert werden Modell, Firmware, Managementzugriff, Hostmappings, Disk Groups, Replikation, Snapshots und Cluster. Der Zielstand muss zur exakten Host-, Multipath-, HBA- und Switchkombination passen.
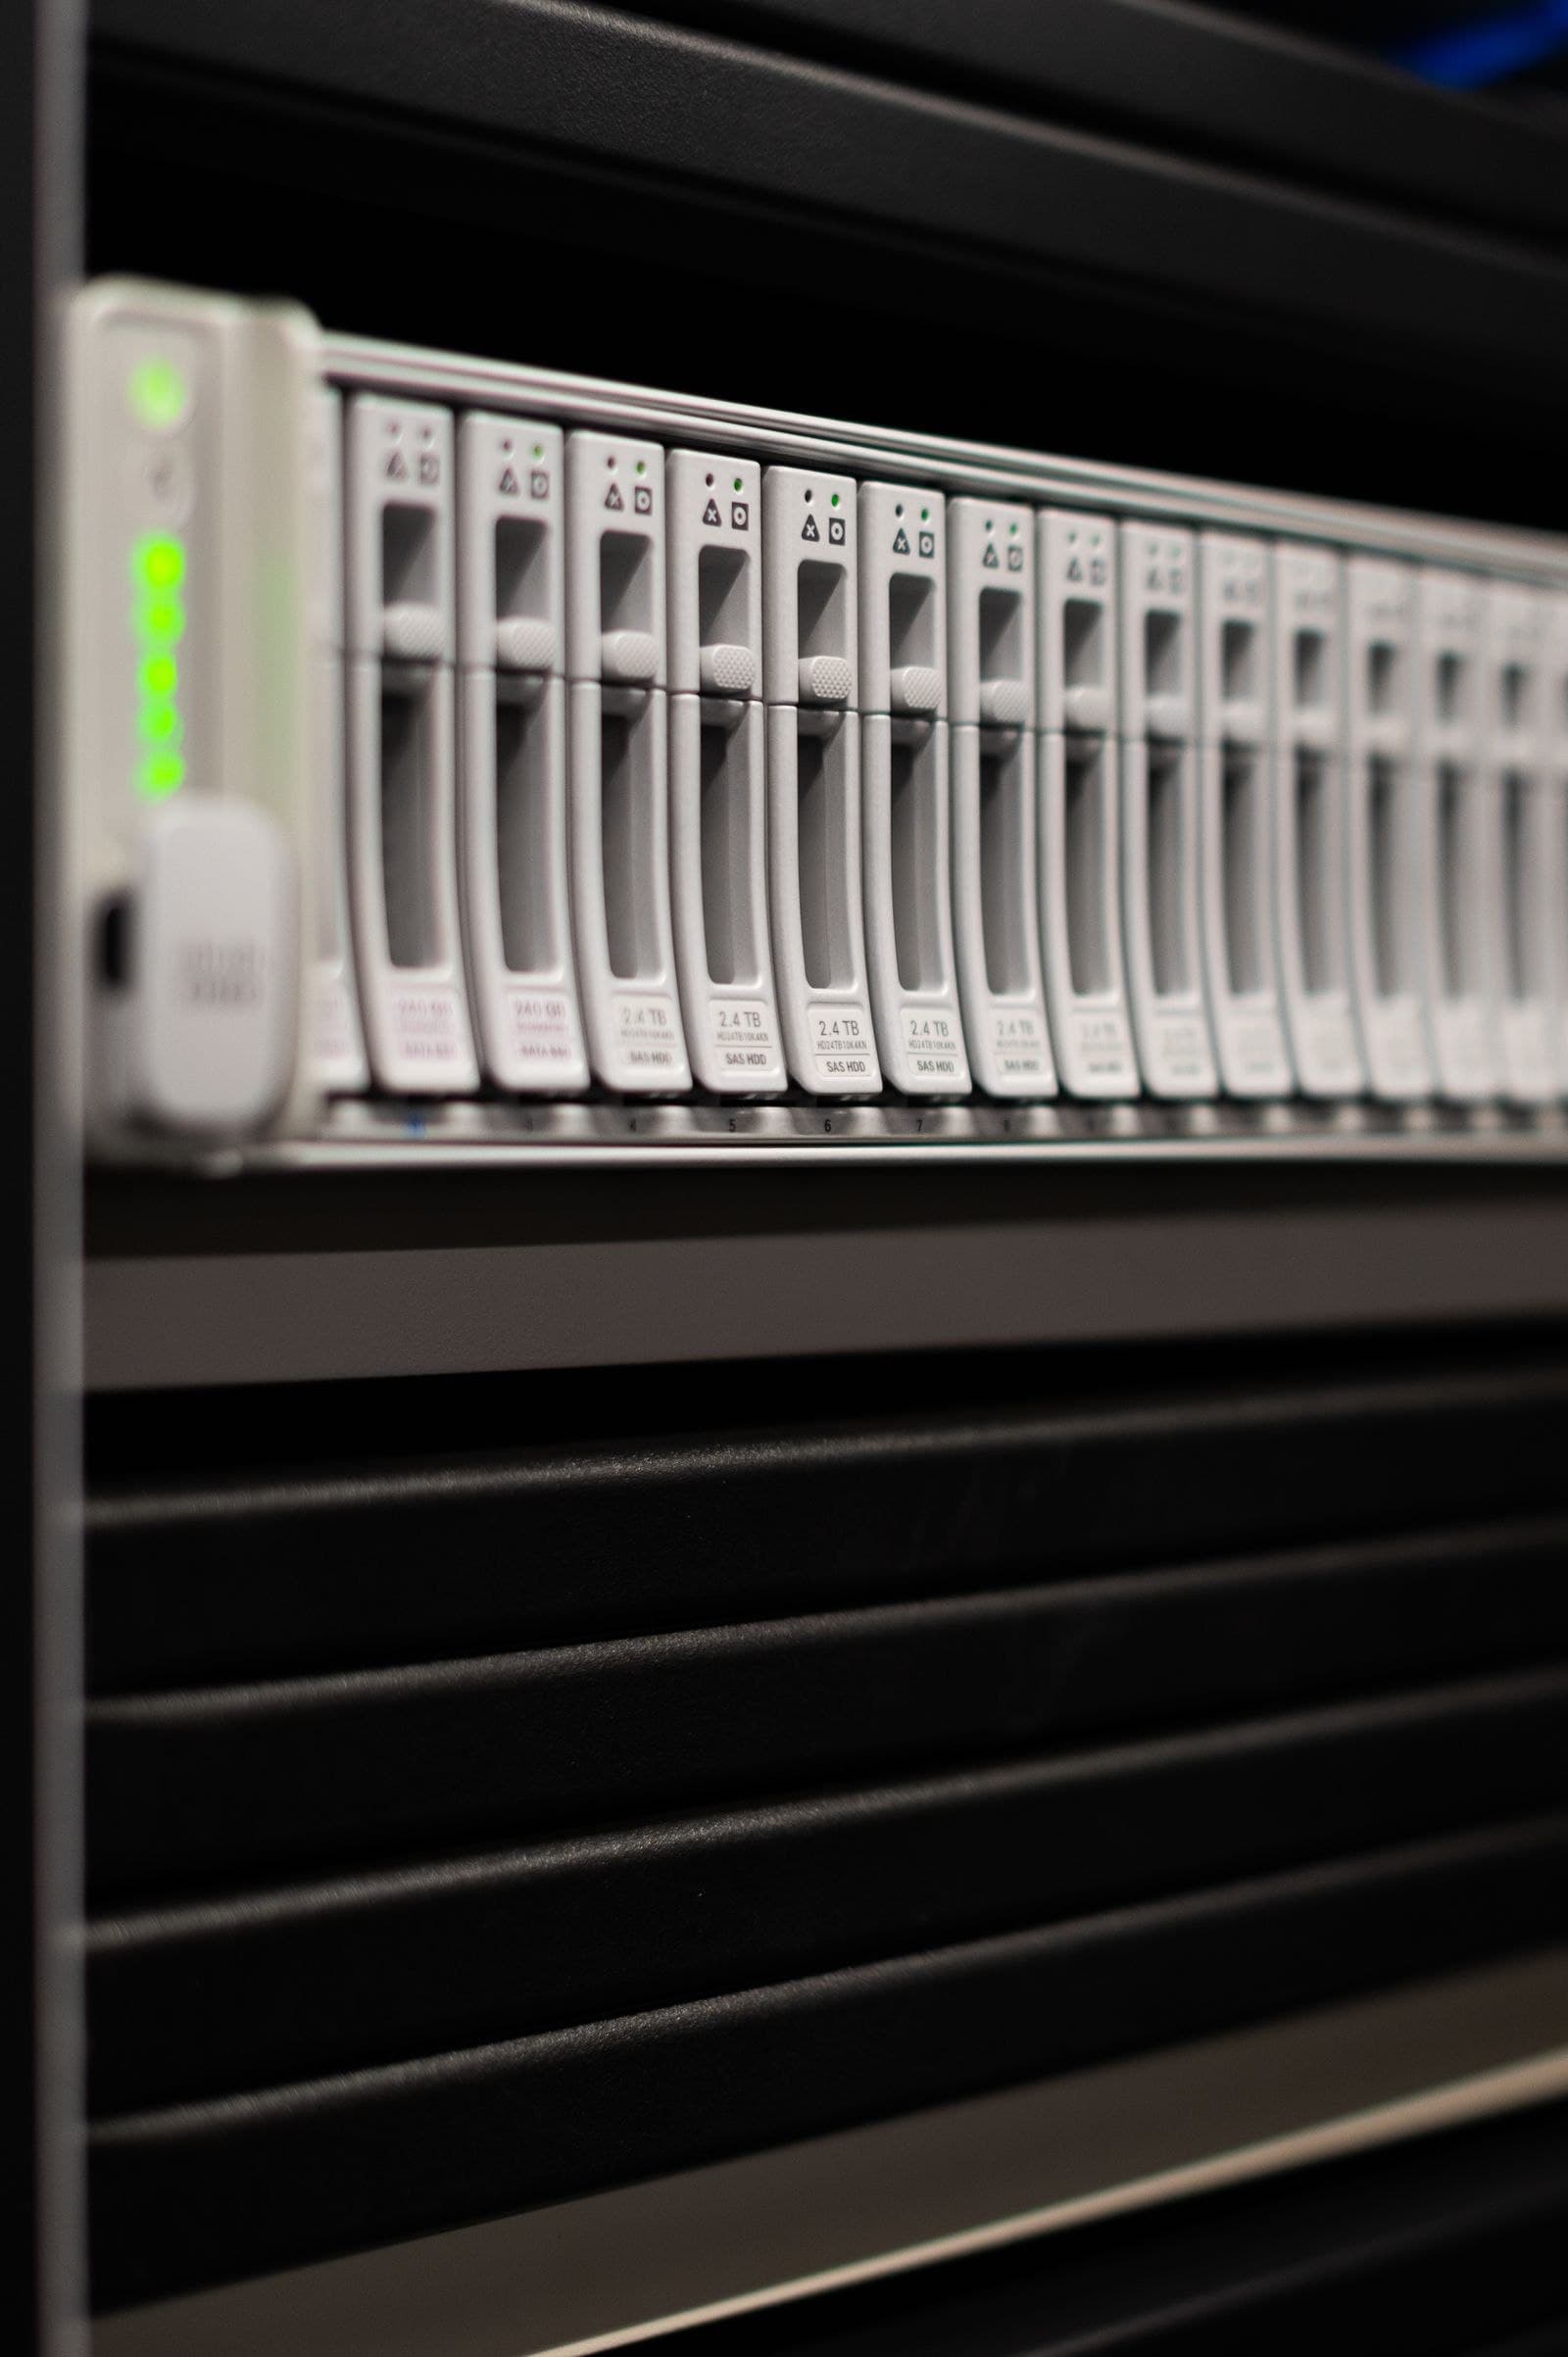
Vorher werden Controller, Disks, redundante Pfade, Backups, Konfiguration, Kapazität und Supportzugriff geprüft. Degradierte Arrays werden nicht nebenbei aktualisiert.
Nachher folgen beide Controller, Authentisierung, Zertifikate, Host-I/O, ALUA/Multipath, Performance, Snapshots, Replikation, Alerts und Failover. Versionsgleichheit allein schließt Security nicht ab.
Praktische Konsequenz
Die Konsequenz: Storage-Firmware gehört in die reguläre Security-Baseline. Abhängigkeiten im Array patchen und den Datenpfad außerhalb nachweisen.